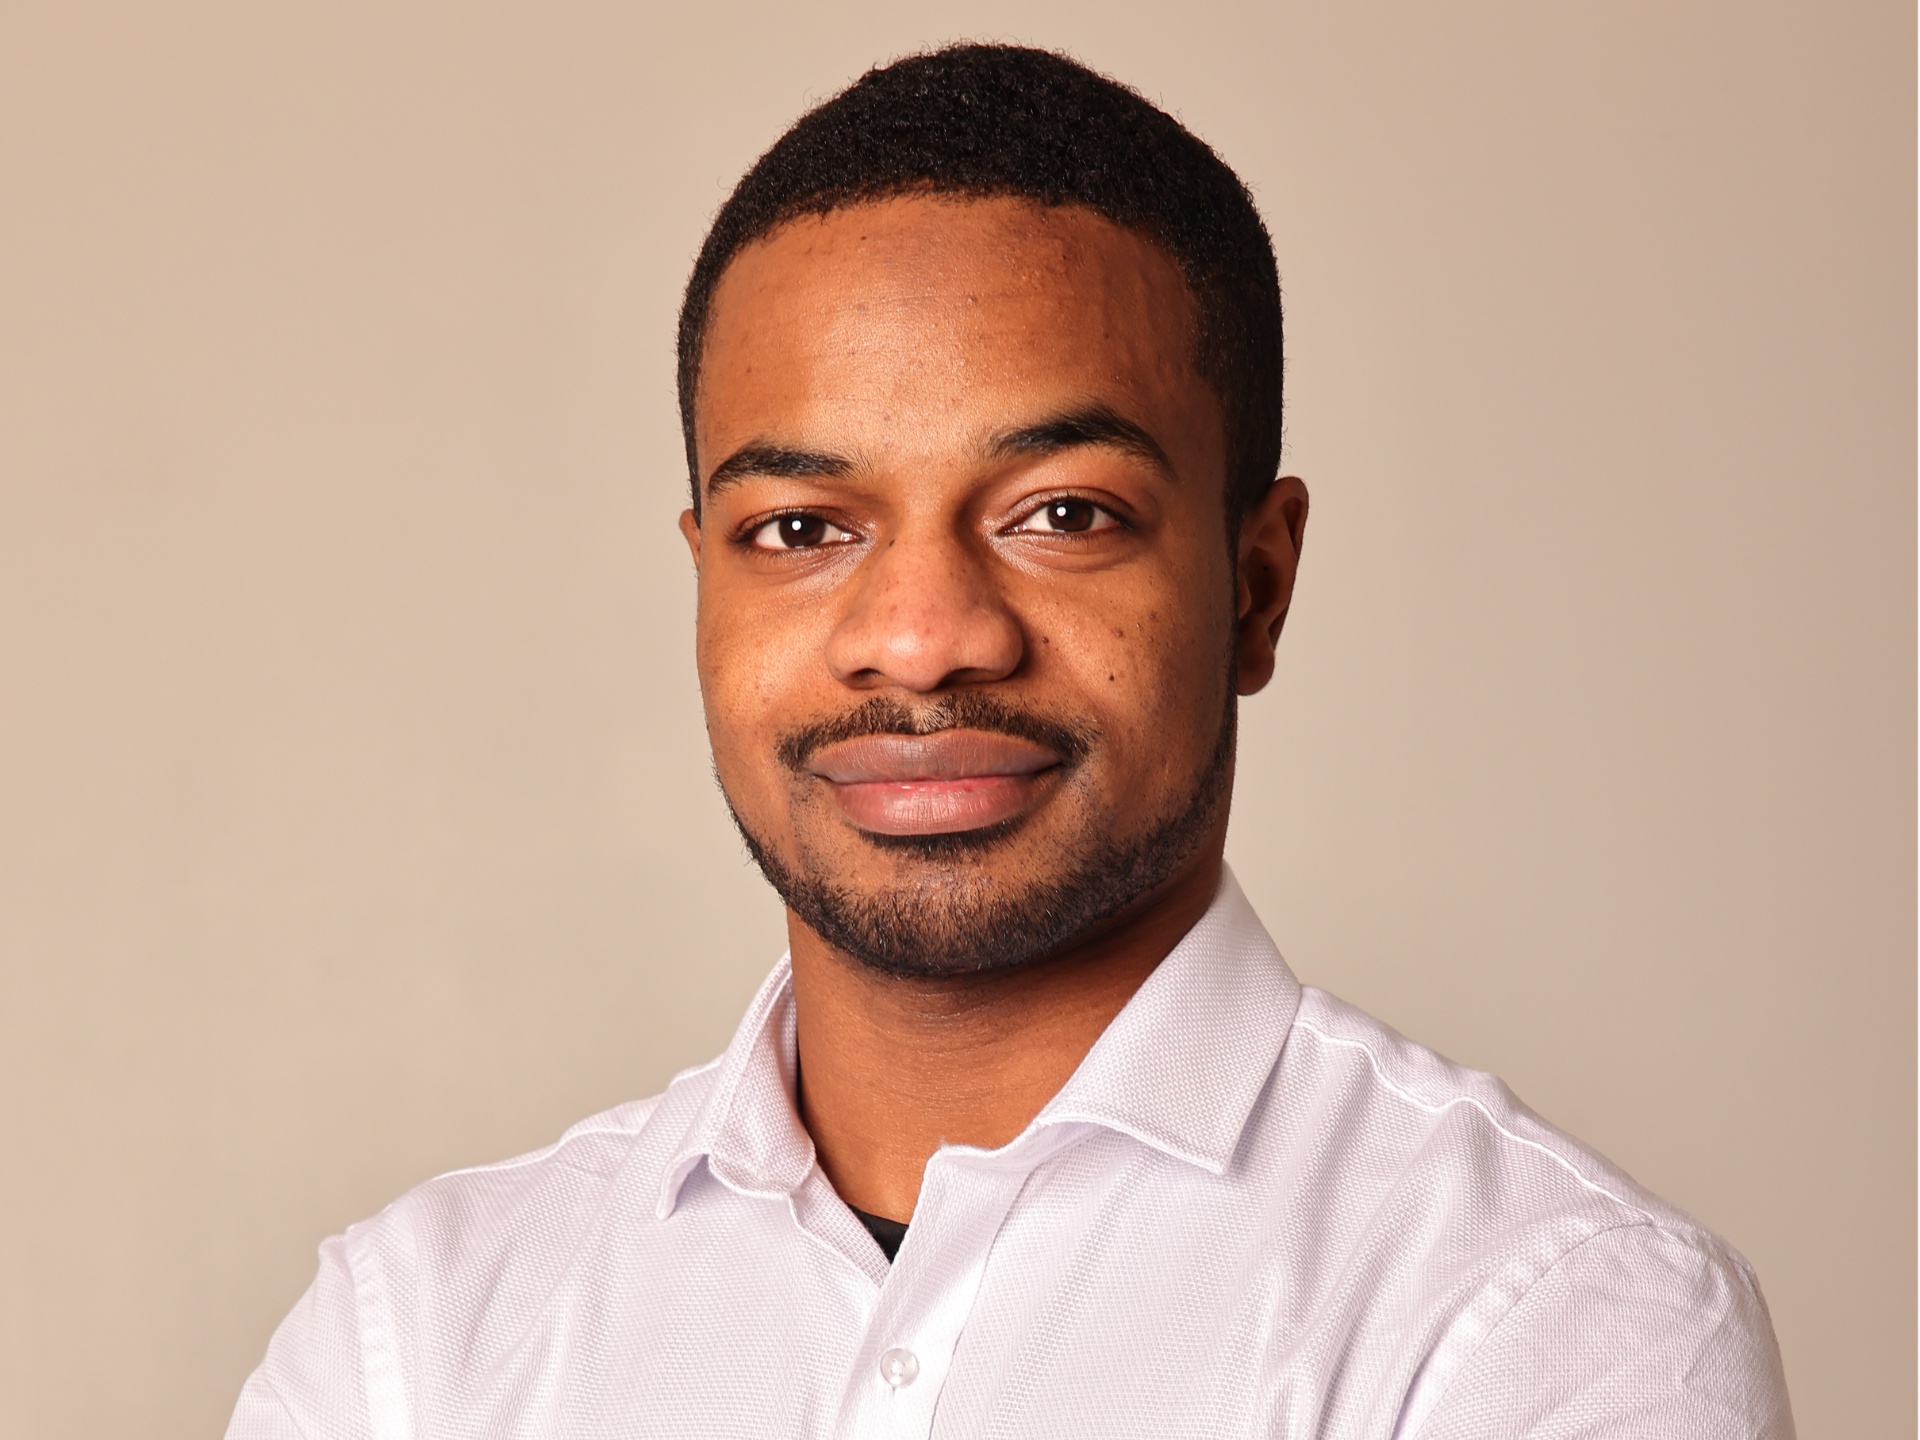
De l'université à la cybersécurité opérationnelle : le parcours de Najim à ÉSTIAM
Étudiant en Bachelor Cybersécurité, Cloud, Systèmes et Réseaux à ÉSTIAM Lyon, Najim revient sur sa transition depuis l'université, sa manière d'appréhender la technique par la pratique et l'importance d'une pédagogie ancrée dans les réalités du terrain.
De l'approche académique à la réalité technique
Avant d'intégrer l'ÉSTIAM en deuxième année puis d'y poursuivre mon Bachelor, mon parcours a débuté à l'université. Ce passage académique m'a permis de poser des bases de réflexion théoriques, mais une limite est rapidement apparue : le manque d'ancrage opérationnel. Pour comprendre un concept technique, j'ai besoin de le manipuler, de voir précisément comment il fonctionne et d'observer les conséquences directes d'une configuration ou d'une faille. Le déclic s'est fait sur ce constat : pour progresser efficacement en cybersécurité et en administration d'infrastructures, la théorie pure ne suffit pas, il faut pratiquer.
Pourquoi le choix d'ÉSTIAM s'est imposé
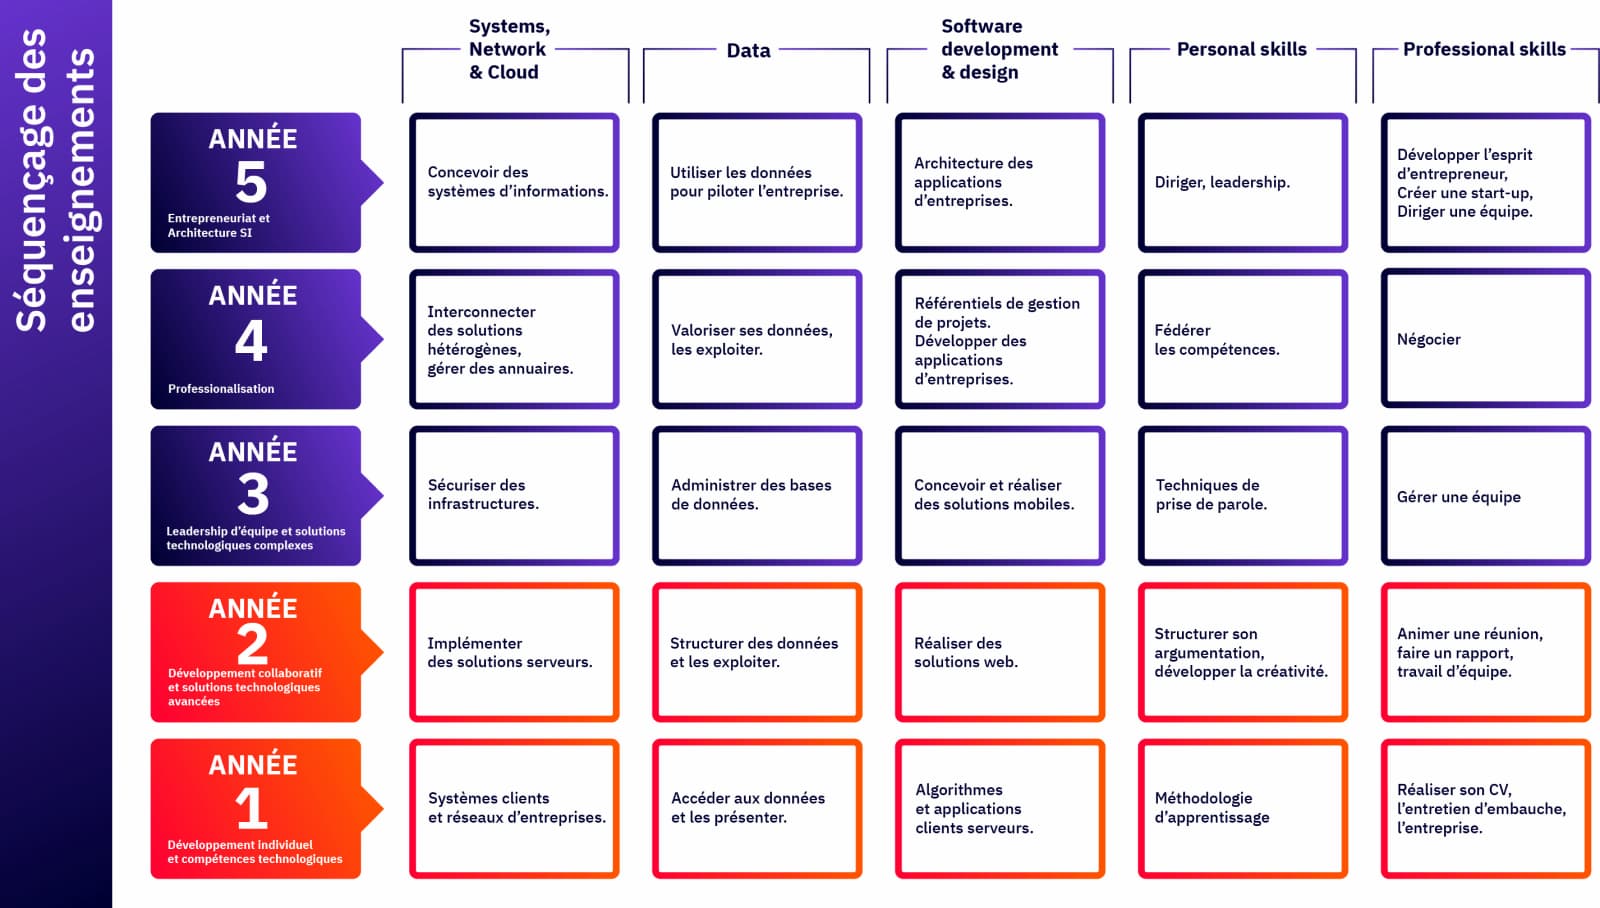
En intégrant le campus de Lyon, je cherchais une rupture nette avec l'enseignement magistral classique. Ce qui m'a convaincu à l'ÉSTIAM, c'est l'alignement entre le programme (Cybersécurité, Cloud, Systèmes et Réseaux) et son modèle pédagogique. Ici, l'apprentissage se fait par le livrable. Dès le premier jour d'un module, nous sommes mis en situation sur des projets concrets. Nous construisons, configurons et sécurisons des environnements jusqu'à l'évaluation finale, avant d'enchaîner directement sur la thématique suivante. Cette continuité dans l'effort technique correspond exactement à la façon dont j'assimile les compétences. Autre facteur déterminant : le corps enseignant. Les formateurs ne sont pas uniquement des théoriciens, mais des professionnels en exercice. Ils connaissent l'état actuel des infrastructures, les contraintes réelles des entreprises et les standards de sécurité exigés sur le marché. De plus, la proximité avec l'équipe pédagogique et administrative facilite grandement le parcours : la communication est directe, réactive et fluide.
Apprendre la cybersécurité par le projet
L'un des atouts majeurs de la formation réside dans la modularité des projets. Chaque matière est l'occasion de déployer des architectures complètes plutôt que de simples exercices isolés :
- Conception et administration de réseaux sécurisés ;
- Déploiement d'environnements systèmes et gestion des droits d'accès ;
- Analyse des vulnérabilités, durcissement d'infrastructures et méthodologie d'audit ;
- Documentation technique rigoureuse des configurations et des architectures mises en place.
Cette approche apprend une compétence indispensable pour un futur professionnel : la responsabilité technique. On ne se contente pas de suivre un tutoriel, on doit justifier chaque choix d'implémentation, comprendre pourquoi une règle de pare-feu bloque un flux ou pourquoi une faille système permet une élévation de privilèges.
Ce que ce cursus m'apporte pour mon avenir professionnel
Ce modèle m'a conforté dans une vision stratégique de la sécurité informatique. La technique pure est un prérequis indispensable, mais la valeur réside dans la capacité à relier cette technique à des objectifs de gouvernance, de maîtrise des risques et de conformité aux standards du secteur. Travailler sous forme de projets successifs impose une discipline méthodologique, une gestion rigoureuse du temps et une posture professionnelle face aux imprévus techniques.
Mon objectif : vers la gouvernance et l'expertise en sécurité
Actuellement en finalisation de mon Bachelor, je poursuis mon parcours avec l'ambition de me spécialiser en Mastère / MSc axé sur la Gouvernance, les Risques et la Conformité (GRC) ainsi que la sécurité cloud, en alternance. Mon objectif est d'articuler cette maîtrise technique du terrain avec une vision globale de la sécurité d'entreprise.
Mon conseil aux étudiants qui envisagent ce domaine
Pour réussir dans ce cursus, il faut abandonner la posture de simple spectateur. La cybersécurité et les infrastructures ne s'apprennent pas en mémorisant passivement des cours, mais en manipulant, en cassant des environnements de test et en cherchant à comprendre la cause racine de chaque erreur. Il faut être curieux, méthodique et ne pas craindre la confrontation directe avec la machine.
« On ne comprend réellement une technologie que lorsqu'on la met en œuvre. La théorie pose le cadre, mais seule la pratique forge l'expertise technique. »
Najim Étudiant en Bachelor Cybersécurité, Cloud, Systèmes et Réseaux, ÉSTIAM Lyon