De l'université à la cybersécurité opérationnelle : le parcours de Najim
Après un début de parcours à l'université, Najim a rejoint ÉSTIAM Lyon en 2e année du Bachelor Cybersécurité, Cloud, Systèmes et Réseaux. Il explique pourquoi la pratique a tout changé dans sa façon d'apprendre la cybersécurité.
· · 6 min de lecture
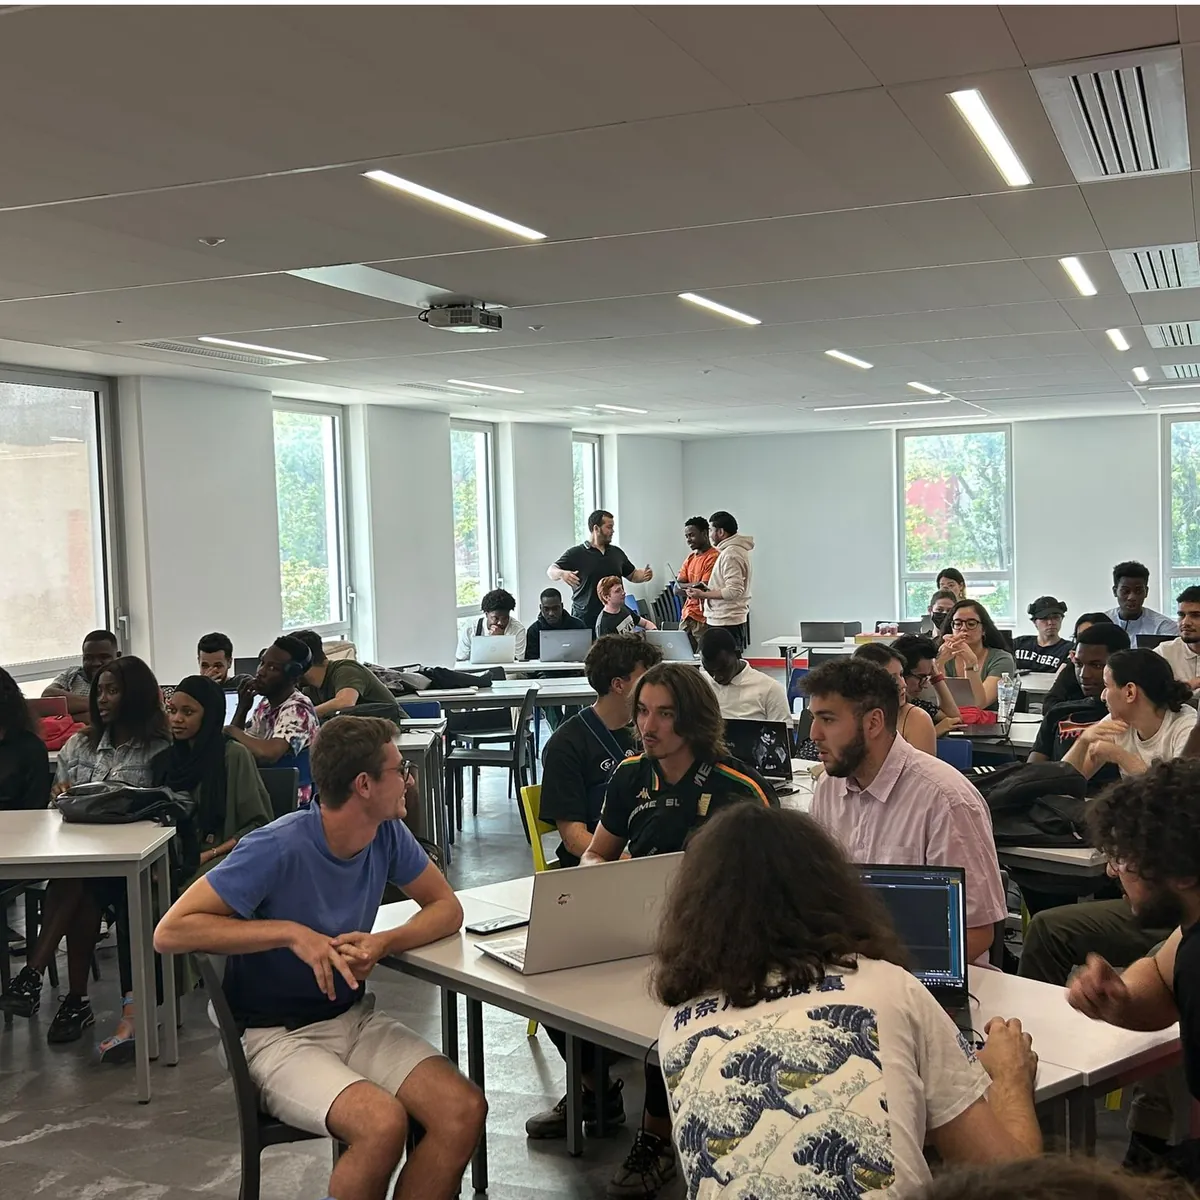
Najim est étudiant en Bachelor Cybersécurité, Cloud, Systèmes et Réseaux sur le campus de Lyon. Il raconte son passage de l'université à une formation tournée vers la pratique.
/1. De l'université à la réalité technique
Mon parcours a commencé à l'université, avant que j'intègre ÉSTIAM en deuxième année pour y poursuivre mon Bachelor. L'université m'a donné des bases théoriques. Mais une limite est vite apparue : le manque d'ancrage opérationnel.
Pour comprendre un concept, j'ai besoin de le manipuler. Je veux voir comment il fonctionne et observer les conséquences d'une configuration ou d'une faille. Le déclic est venu de là : en cybersécurité et en administration d'infrastructures, la théorie seule ne suffit pas. Il faut pratiquer.
/2. Pourquoi ÉSTIAM
En rejoignant le campus de Lyon, je cherchais à rompre avec les cours magistraux classiques. Ce qui m'a convaincu, c'est la cohérence entre le programme et la pédagogie. Ici, on apprend par le livrable.
Dès le premier jour d'un module, nous travaillons sur des projets concrets. Nous construisons, configurons et sécurisons des environnements jusqu'à l'évaluation finale, puis nous passons au thème suivant. Ce rythme correspond à ma façon d'apprendre.
Les formateurs ont aussi compté. Ce sont des professionnels en activité. Ils connaissent l'état réel des infrastructures, les contraintes des entreprises et les standards de sécurité attendus. Et la proximité avec les équipes pédagogique et administrative simplifie beaucoup les choses : la communication est directe et réactive.
/3. Apprendre la cybersécurité par le projet
Chaque matière permet de déployer des architectures complètes plutôt que des exercices isolés :
- conception et administration de réseaux sécurisés ; - déploiement d'environnements systèmes et gestion des droits d'accès ; - analyse des vulnérabilités, durcissement d'infrastructures et méthodologie d'audit ; - documentation technique des configurations et des architectures.
Cette approche développe la responsabilité technique. On ne suit pas un tutoriel : on justifie chaque choix. On doit comprendre pourquoi une règle de pare-feu bloque un flux, ou pourquoi une faille permet une élévation de privilèges.
/4. Ce que le cursus m'apporte
Ce modèle m'a donné une vision plus stratégique de la sécurité. La technique est indispensable. Mais la valeur se crée quand on la relie à la gouvernance, à la maîtrise des risques et à la conformité. Enchaîner les projets impose aussi de la méthode, une bonne gestion du temps et une posture professionnelle face aux imprévus.
/5. Mon objectif : la gouvernance et la sécurité cloud
Je termine mon Bachelor. Je souhaite ensuite me spécialiser en Mastère ou MSc, en alternance, sur la gouvernance, les risques et la conformité (GRC) et sur la sécurité cloud. Mon but : relier la maîtrise technique du terrain à une vision globale de la sécurité d'entreprise.
/6. Mon conseil
Ne restez pas spectateur. La cybersécurité et les infrastructures ne s'apprennent pas en mémorisant des cours. Elles s'apprennent en manipulant, en cassant des environnements de test et en cherchant la cause de chaque erreur. Soyez curieux, méthodique, et n'ayez pas peur de vous confronter à la machine.
« On ne comprend réellement une technologie que lorsqu'on la met en œuvre. La théorie pose le cadre, mais seule la pratique forge l'expertise technique. »
Envie de suivre le même chemin ? Découvrez la page admission.
/Pour aller plus loin
/Commentaires (0)
Soyez le premier à réagir.